

- 9 tháng 10, 2026
- Chưa có tác giả
DNS server là gì? Đây là hệ thống máy chủ giúp phân giải tên miền thành địa chỉ IP để thiết bị kết nối đến đúng website. Nhờ DNS, bạn không cần ghi nhớ dãy số IP khi truy cập Internet. Bài viết dưới đây của Long Vân sẽ giải thích cách DNS server hoạt động, các loại DNS phổ biến và những rủi ro bảo mật cần lưu ý.
Mục lục
DNS server là gì?
DNS server là máy chủ thực hiện việc phân giải tên miền thành địa chỉ IP, thuộc hệ thống DNS (Domain Name System) trên Internet. Máy chủ này xử lý các truy vấn DNS để tìm thông tin tương ứng với tên miền và trả kết quả về cho thiết bị yêu cầu.
Ví dụ, khi bạn gõ longvan.net vào trình duyệt, thiết bị sẽ gửi truy vấn DNS để tìm địa chỉ IP tương ứng với tên miền này. DNS server có thể trả về một địa chỉ như 203.0.113.10 (địa chỉ minh họa). Thiết bị sau đó sử dụng địa chỉ IP này để thiết lập kết nối đến máy chủ web. Quá trình phân giải thường diễn ra rất nhanh nên người dùng gần như không nhận ra.
Bạn cần phân biệt rõ hai khái niệm DNS và DNS Server để tránh nhầm lẫn. Hiểu một cách đơn giản, DNS là hệ thống và giao thức phân giải tên miền, còn DNS server là các máy chủ cụ thể vận hành hệ thống đó. Ngoài ra, bạn có thể tìm hiểu thêm về lỗi thường gặp liên quan đến DNS tại bài Lỗi Server | DNS server isn’t responding.
Xem thêm:
DNS server là máy chủ thực hiện việc phân giải tên miền thành địa chỉ IP
Một số đặc điểm của DNS server
DNS server có một số đặc điểm quan trọng giúp hệ thống phân giải tên miền trên Internet vận hành ổn định và hiệu quả.
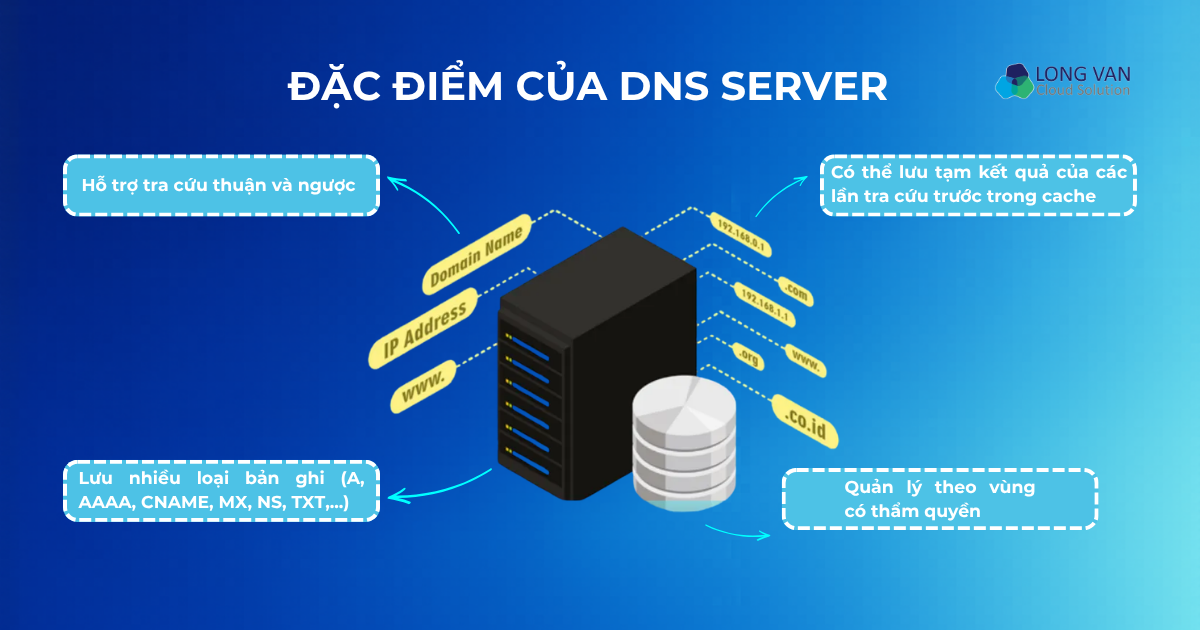
- Hỗ trợ tra cứu thuận và ngược: DNS chủ yếu phân giải tên miền thành địa chỉ IP thông qua các bản ghi như A (Address Record, trỏ về IPv4) và AAAA (Quad-A Record, trỏ về IPv6). Hệ thống cũng hỗ trợ tra ngược từ địa chỉ IP về tên miền thông qua bản ghi PTR (Pointer Record, phân giải ngược).
- Lưu nhiều loại bản ghi: Ngoài bản ghi A và AAAA, DNS còn hỗ trợ các loại bản ghi thông dụng khác như CNAME, MX (máy chủ email), NS (máy chủ tên miền) và TXT. Mỗi loại bản ghi phục vụ một mục đích riêng như trỏ website, định tuyến email hoặc xác thực tên miền.
- Phân cấp và phân tán: Dữ liệu DNS được tổ chức theo nhiều cấp và phân bố trên nhiều máy chủ. Cấu trúc này giúp phân phối tải và tăng tính dự phòng, hạn chế ảnh hưởng khi một máy chủ gặp sự cố.
- Lưu cache: DNS resolver có thể lưu tạm kết quả của các lần tra cứu trước trong bộ nhớ đệm. Khi nhận yêu cầu tương tự, resolver có thể sử dụng kết quả đã lưu thay vì thực hiện lại toàn bộ quá trình truy vấn. Thời gian lưu cache phụ thuộc vào giá trị TTL của bản ghi.
- Quản lý theo vùng có thẩm quyền: Mỗi tên miền được quản lý trong một vùng DNS (DNS zone) bởi các máy chủ DNS có thẩm quyền (authoritative DNS servers). Chủ website có thể thay đổi các bản ghi DNS để trỏ tên miền đến máy chủ hoặc dịch vụ khác mà không cần thay đổi chính tên miền.
Khi bạn thay đổi bản ghi DNS, các resolver có thể vẫn sử dụng dữ liệu cũ trong cache cho đến khi TTL (Time to Live, tính bằng giây) hết hạn. Vì vậy, thời gian để thay đổi được phản ánh rộng rãi phụ thuộc vào TTL, bộ nhớ cache và cách cấu hình DNS, có thể từ vài phút đến lâu hơn. Bên cạnh đó, nhiều doanh nghiệp tự vận hành DNS trên máy chủ Cloud hoặc server vật lý để chủ động quản lý bản ghi và hiệu năng.
Xem thêm:
- Email theo tên miền là gì? Các bước đăng ký Email tên miền
- Top 10 nhà cung cấp tên miền uy tín, giá tốt tại Việt Nam
Một số đặc điểm nổi bật của DNS Server
Cách thức hoạt động của DNS server
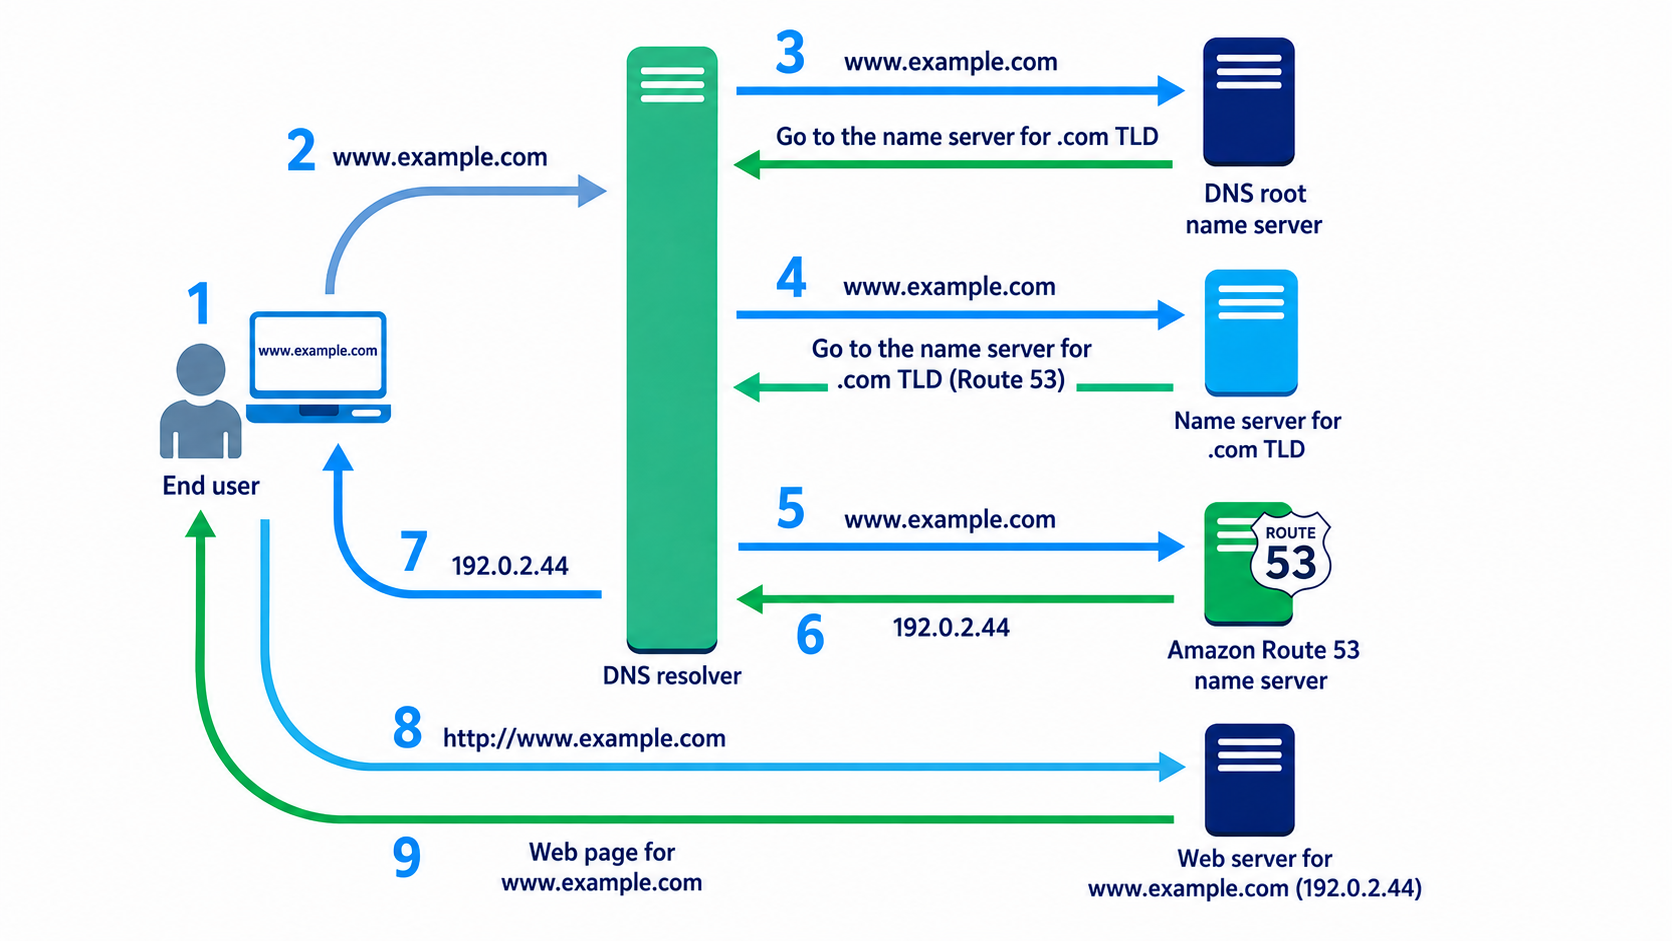
Quá trình phân giải tên miền diễn ra theo các bước sau, ví dụ với tên miền longvan.net.
- Kiểm tra cache cục bộ: Thiết bị kiểm tra các bộ nhớ đệm DNS cục bộ để xem đã có kết quả phân giải cho tên miền hay chưa. Nếu có kết quả còn hiệu lực, thiết bị có thể sử dụng ngay mà không cần gửi truy vấn đến DNS resolver.
- Gửi yêu cầu tới Recursive DNS Server: Nếu chưa có kết quả, thiết bị gửi truy vấn tới máy chủ DNS đệ quy (Recursive DNS Server), thường do nhà cung cấp dịch vụ Internet (ISP) hoặc nhà cung cấp DNS công cộng cung cấp. Máy chủ này chịu trách nhiệm tìm câu trả lời thay cho thiết bị.
- Hỏi Root DNS Server: Khi cache của máy chủ đệ quy cũng chưa có kết quả, nó gửi truy vấn đến Root DNS Server. Máy chủ gốc không trả về địa chỉ IP của website mà cung cấp thông tin để truy vấn tiếp tới máy chủ TLD (Top-Level Domain Name Server) quản lý đuôi .net.
- Hỏi TLD DNS Server: Máy chủ TLD của .net trả về thông tin về các máy chủ DNS có thẩm quyền của tên miền longvan.net.
- Hỏi Authoritative DNS Server: Recursive DNS Server gửi truy vấn đến máy chủ DNS có thẩm quyền của tên miền. Máy chủ này cung cấp bản ghi DNS tương ứng, chẳng hạn bản ghi A hoặc AAAA chứa địa chỉ IP của máy chủ web.
- Trả kết quả và lưu cache: Recursive DNS Server trả kết quả về thiết bị và có thể lưu kết quả trong cache theo thời gian TTL. Thiết bị sau đó sử dụng địa chỉ IP để thiết lập kết nối tới máy chủ web và tải trang.
Nhờ cơ chế cache ở nhiều lớp, nhiều truy vấn DNS có thể được trả lời từ dữ liệu đã lưu mà không cần thực hiện lại toàn bộ quá trình truy vấn từ Root DNS đến Authoritative DNS Server.
Xem thêm kiến thức về tên miền:
- Mua tên miền quốc tế: Kinh nghiệm chọn và đăng ký domain
- Tra cứu tên miền: Cách kiểm tra Domain nhanh, chính xác
- Mua tên miền website: Hướng dẫn chọn và đăng ký domain phù hợp
Cách thức hoạt động của DNS Server (Nguồn: Sưu tầm)
Phân loại máy chủ DNS
Hệ thống DNS gồm 5 loại máy chủ chính, mỗi loại đảm nhận một vai trò trong quá trình phân giải.
1. Root DNS Server (Máy chủ gốc)
Root DNS Server nằm ở tầng cao nhất trong hệ thống DNS toàn cầu. Máy chủ này cung cấp thông tin về các máy chủ TLD tương ứng với từng đuôi tên miền. Khi Recursive DNS Server không có thông tin cần thiết trong cache, nó có thể truy vấn Root DNS Server để tiếp tục quá trình phân giải.
Hiện có 13 định danh máy chủ gốc, được ký hiệu từ A đến M. Mỗi định danh được triển khai trên nhiều máy chủ tại nhiều vị trí khác nhau thông qua hệ thống anycast, giúp tăng khả năng chịu tải và tính ổn định của hệ thống.
2. TLD DNS Server (Máy chủ tên miền cấp cao)
TLD DNS Server quản lý thông tin cho các tên miền cấp cao như .com, .net, .org hoặc các tên miền quốc gia như .vn. Khi nhận truy vấn, máy chủ TLD cung cấp thông tin về các Authoritative DNS Server có thẩm quyền đối với tên miền cụ thể.
3. Authoritative DNS Server (Máy chủ DNS có thẩm quyền)
Authoritative DNS Server là nguồn cung cấp dữ liệu DNS có thẩm quyền cho một tên miền, bao gồm các bản ghi như A, AAAA, MX, CNAME, NS hoặc TXT. Đây là nơi cung cấp thông tin DNS cần thiết để Recursive DNS Server trả kết quả cho thiết bị. Chủ website có thể chỉnh sửa các bản ghi DNS thông qua nhà cung cấp dịch vụ DNS hoặc hệ thống quản trị DNS.
4. Recursive DNS Server (Máy chủ DNS đệ quy)
Recursive DNS Server là điểm tiếp nhận truy vấn DNS từ thiết bị người dùng. Nếu không có kết quả phù hợp trong cache, máy chủ này có thể lần lượt truy vấn Root DNS Server, TLD DNS Server và Authoritative DNS Server để tìm câu trả lời, sau đó trả kết quả về thiết bị. ISP và các nhà cung cấp DNS công cộng như Google hoặc Cloudflare đều có thể cung cấp dịch vụ Recursive DNS.
Lưu ý về DNS caching: Caching không nhất thiết là một loại DNS server riêng. Recursive DNS Server thường tích hợp chức năng caching để lưu tạm kết quả truy vấn theo thời gian TTL, giúp giảm thời gian phản hồi và số lần phải truy vấn lại các máy chủ DNS khác.
Xem thêm:
- Backup Server là gì? Tầm quan trọng của Backup Server
- Dịch vụ cài đặt và cho thuê chỗ đặt máy chủ server riêng giá rẻ nhất
- Bảng báo giá thuê máy chủ VPS ưu đãi
Nguy cơ bảo mật DNS server thường gặp
DNS được phát triển từ những ngày đầu của Internet, khi vấn đề bảo mật chưa được chú trọng như hiện nay. Vì vậy, DNS vẫn có thể trở thành mục tiêu của nhiều cuộc tấn công mạng.
- DNS Spoofing (giả mạo DNS): Kẻ tấn công trả về địa chỉ IP giả để đưa người dùng tới trang web lừa đảo hoặc phát tán mã độc.
- Cache Poisoning (đầu độc bộ nhớ đệm): Dữ liệu sai được ghi vào cache của DNS server. Mọi người dùng truy vấn qua máy chủ đó sẽ bị chuyển hướng sai cho đến khi cache hết hạn.
- DNS Hijacking (chiếm quyền DNS): Kẻ xấu chiếm quyền cấu hình DNS trên router, thiết bị hoặc tài khoản quản lý tên miền để điều hướng truy cập theo ý muốn.
- Tấn công DDoS qua DNS: Kẻ tấn công lợi dụng máy chủ DNS cấu hình mở để khuếch đại lưu lượng, làm quá tải hệ thống nạn nhân.
- DNS Leakage (rò rỉ truy vấn DNS): Cấu hình sai khiến truy vấn bị lộ ra ngoài, ảnh hưởng quyền riêng tư và dễ bị theo dõi.
Để tăng cường bảo mật DNS, việc cập nhật phần mềm định kỳ và bật tính năng DNSSEC cho tên miền là bắt buộc. Bên cạnh đó, quản trị viên nên hạn chế các truy vấn đệ quy không cần thiết từ mạng bên ngoài và ưu tiên triển khai DNS mã hóa.
Xem thêm:
Câu hỏi thường gặp về DNS server
DNS khác gì VPN?
DNS đóng vai trò như "danh bạ" giúp dịch tên miền (như google.com) thành địa chỉ IP để kết nối nhanh, trong khi VPN đóng vai trò như "màng bọc bảo vệ" giúp mã hóa dữ liệu và ẩn địa chỉ IP để duyệt web an toàn, riêng tư. Việc đổi DNS không giúp mã hóa dữ liệu hay ẩn danh khi truy cập Internet. Nếu muốn tăng cường bảo mật khi kết nối mạng, bạn có thể cân nhắc sử dụng VPN.
DNS 8.8.8.8, 8.8.4.4 và 1.1.1.1 là gì?
Đây là các địa chỉ DNS công cộng mà người dùng có thể cấu hình để phân giải tên miền. 8.8.8.8 và 8.8.4.4 thuộc dịch vụ Google Public DNS, còn 1.1.1.1 và 1.0.0.1 thuộc dịch vụ DNS công cộng của Cloudflare. Các dịch vụ này là lựa chọn thay thế DNS mặc định của nhà mạng. Tốc độ phản hồi thực tế phụ thuộc vào chất lượng kết nối, vị trí mạng và hệ thống DNS mà bạn sử dụng.
DNS server dùng để làm gì?
DNS server dùng để phân giải tên miền thành địa chỉ IP, giúp người dùng truy cập website bằng tên dễ nhớ. Máy chủ này cũng hỗ trợ định tuyến email đến đúng máy chủ thư thông qua bản ghi MX. Ngoài ra, DNS có thể hỗ trợ các cơ chế như cân bằng tải và điều hướng truy cập thông qua những loại bản ghi hoặc cấu hình phù hợp. DNS thường tham gia vào quá trình kết nối đến website, gửi email và sử dụng nhiều ứng dụng Internet.
Có nên đổi DNS hay không?
Bạn có thể cân nhắc đổi DNS khi máy chủ DNS mặc định của nhà mạng phản hồi chậm, thường xuyên gặp lỗi hoặc không đáp ứng nhu cầu sử dụng. Tuy nhiên, đổi DNS chỉ có thể cải thiện thời gian phân giải tên miền trong một số trường hợp, không làm tăng băng thông đường truyền và không đảm bảo khắc phục mọi lỗi truy cập. Khi chọn DNS công cộng, hãy ưu tiên nhà cung cấp uy tín và đọc chính sách quyền riêng tư. Tùy dịch vụ và cấu hình, nhà cung cấp DNS có thể xử lý hoặc lưu một số thông tin về truy vấn tên miền của bạn.
Unencrypted DNS là gì?
Unencrypted DNS là truy vấn DNS được truyền đi mà không có lớp mã hóa riêng cho truy vấn. Vì vậy, các bên có khả năng quan sát lưu lượng mạng có thể đọc được tên miền trong truy vấn và, tùy điều kiện, theo dõi hoặc can thiệp vào quá trình phân giải. Bạn có thể sử dụng DNS over HTTPS (DoH) hoặc DNS over TLS (DoT) để mã hóa truy vấn giữa thiết bị và máy chủ DNS hỗ trợ giao thức tương ứng. Tuy nhiên, DNS mã hóa không tự bảo vệ toàn bộ lưu lượng Internet hoặc che giấu hoàn toàn các website bạn truy cập.
DNS server là thành phần cốt lõi giúp Internet vận hành, vì nó chuyển tên miền thành địa chỉ IP trong vài mili giây. Hiểu cách hoạt động, các loại máy chủ DNS và những nguy cơ bảo mật sẽ giúp bạn quản lý website an toàn và xử lý lỗi nhanh hơn. Nếu bạn cần một hạ tầng mạnh mẽ và ổn định để vận hành DNS riêng, hãy tham khảo ngay các dịch vụ máy chủ Cloud Server, máy chủ vật lý chất lượng cao tại Long Vân. Liên hệ Long Vân để được tư vấn chi tiết:
- Website: longvan.net
- Hotline: 1800 6070
- Email: support@longvan.net
- Địa chỉ: Tòa nhà Long Vân, 37/2/6 Đường 12, P. An Khánh, TP. Hồ Chí Minh

