

Active Directory (AD) là gì? Vai trò và cách hoạt động chi tiết
Active Directory (AD) là dịch vụ quản lý danh tính và tài nguyên mạng được Microsoft phát triển trên nền tảng Windows Server. Đây là giải pháp giúp doanh nghiệp quản lý tập trung người dùng, máy tính, máy chủ và các quyền truy cập trong hệ thống mạng nội bộ. Vậy Active Directory hoạt động như thế nào, mang lại những lợi ích gì và vì sao Active Directory được nhiều doanh nghiệp sử dụng trong hạ tầng CNTT? Hãy cùng Long Vân tìm hiểu chi tiết.
Mục lục
Active Directory là gì?
Active Directory (AD) là dịch vụ thư mục (Directory Service) do Microsoft phát triển và tích hợp trên hệ điều hành Windows Server từ phiên bản Windows 2000 Server. Dịch vụ này lưu trữ thông tin về người dùng, máy tính và tài nguyên mạng, đồng thời kiểm soát việc xác thực và quyền truy cập vào các tài nguyên đó.
Active Directory hoạt động như một “cuốn danh bạ điện tử tập trung” của toàn bộ hệ thống mạng doanh nghiệp. Dịch vụ này lưu trữ, sắp xếp và quản lý thông tin về các đối tượng mạng theo cấu trúc phân cấp logic. Những đối tượng mà Active Directory có thể quản lý bao gồm:
- Người dùng (User)
- Máy tính và máy chủ (Computer)
- Máy in (Printer)
- Nhóm người dùng (Group)
- Chính sách nhóm (Group Policy)
- Đơn vị tổ chức (Organizational Unit - OU)
- Miền (Domain)
Thay vì tạo tài khoản riêng trên từng máy tính, quản trị viên chỉ cần tạo tài khoản một lần trên Domain Controller (DC), máy chủ lưu trữ và xử lý dữ liệu của Active Directory. Người dùng có thể đăng nhập vào bất kỳ máy tính nào đã tham gia domain bằng chính tài khoản đó.
Active Directory thường được triển khai tại các doanh nghiệp vừa và lớn, ngân hàng, trường học, bệnh viện, cơ quan nhà nước và trung tâm dữ liệu (Data Center). Nhờ khả năng quản lý tập trung, dịch vụ này góp phần rút ngắn thời gian vận hành, đơn giản hóa công tác quản trị và hỗ trợ kiểm soát bảo mật cho hệ thống mạng.
Các thành phần của Active Directory
Active Directory được xây dựng dựa trên ba thành phần cơ bản: đối tượng dữ liệu (Objects), bộ quy tắc định nghĩa dữ liệu (Schema) và các thành phần tổ chức, vận hành hạ tầng (Components). Mỗi thành phần đảm nhận một vai trò riêng, giúp hệ thống quản lý tập trung người dùng, tài nguyên mạng và các chính sách bảo mật.
Active Directory Objects
Active Directory Objects là các đối tượng dữ liệu đại diện cho người dùng, máy tính, nhóm bảo mật, máy in hoặc thư mục dùng chung. Mỗi đối tượng có các thuộc tính riêng để lưu trữ thông tin và phục vụ công tác quản lý.
- Bản chất của Object: Object đại diện cho một thực thể hoặc tài nguyên cụ thể trong hệ thống mạng, chẳng hạn User, Computer, Group và Shared Folder.
- Mối quan hệ giữa Object và Attributes: Mỗi object có các thuộc tính (Attributes) mô tả thông tin chi tiết. Ví dụ, User object có thể chứa sAMAccountName (tên đăng nhập), mail (địa chỉ email) và givenName (tên).
- Security Principals và mã định danh SID: Các đối tượng có thể được sử dụng để xác định danh tính và cấp quyền truy cập. Mỗi Security Principal có một mã định danh duy nhất là SID (Security Identifier), được sử dụng trong danh sách kiểm soát truy cập (ACL).
- Nhóm tài nguyên chia sẻ: Active Directory hỗ trợ xuất bản thông tin về các tài nguyên như thư mục dùng chung và máy in, giúp người dùng trong mạng nội bộ dễ dàng tìm kiếm.
Active Directory Schema
Active Directory Schema định nghĩa cấu trúc dữ liệu và các quy tắc lưu trữ trong hệ thống. Thành phần này quy định những loại đối tượng được phép tạo, các thuộc tính tương ứng và cách hệ thống quản lý dữ liệu.
- Vai trò cốt lõi: Schema xác định cấu trúc chung của các đối tượng và thuộc tính trong Active Directory, giúp dữ liệu được tổ chức nhất quán.
- Lớp đối tượng: Object Classes là các khuôn mẫu định nghĩa loại đối tượng, chẳng hạn user, group và computer. Mỗi đối tượng được tạo phải tuân theo định nghĩa của lớp tương ứng.
- Thuộc tính và kiểu dữ liệu: Schema Attributes xác định tên thuộc tính, cú pháp dữ liệu và các quy tắc liên quan, chẳng hạn dữ liệu dạng chuỗi, số nguyên hoặc ngày tháng.
- Phạm vi và quy tắc mở rộng: Mỗi Forest chỉ có một Schema chung do Domain Controller giữ vai trò Schema Master (FSMO) quản lý việc thay đổi. Việc mở rộng Schema để hỗ trợ ứng dụng doanh nghiệp cần được kiểm tra kỹ vì có thể ảnh hưởng đến toàn bộ Forest.
Active Directory Components
Active Directory Components bao gồm các thành phần tổ chức và vận hành hệ thống, giúp quản lý tài nguyên, phân quyền và đồng bộ dữ liệu giữa các máy chủ.
- Organizational Unit (OU): OU là đơn vị chứa các đối tượng trong một domain, giúp sắp xếp người dùng và máy tính theo phòng ban hoặc dự án. OU hỗ trợ liên kết Group Policy Object (GPO) và ủy quyền quản trị.
- Domain (Miền): Domain là đơn vị quản trị và xác thực trong Active Directory, có cơ sở dữ liệu thư mục riêng. Các Domain Controller trong cùng domain đồng bộ dữ liệu và hỗ trợ áp dụng chính sách bảo mật chung.
- Tree: Tree là tập hợp các domain có quan hệ phân cấp và sử dụng không gian tên DNS liên tục, chẳng hạn corp.domain.com và dev.corp.domain.com.
- Forest: Forest gồm một hoặc nhiều tree cùng sử dụng Schema và Global Catalog chung, tạo môi trường hỗ trợ quản lý và truy cập tài nguyên giữa các domain theo quyền được cấp.
- Domain Controller (DC): DC là máy chủ vật lý hoặc máy ảo chạy dịch vụ Active Directory Domain Services (AD DS), lưu trữ dữ liệu thư mục và xử lý các yêu cầu xác thực, truy vấn.
- Global Catalog (GC): GC lưu trữ bản sao đầy đủ các đối tượng trong domain sở tại và một tập hợp thuộc tính của các đối tượng thuộc domain khác trong Forest, giúp tìm kiếm dữ liệu liên domain hiệu quả hơn.

Active Directory hoạt động như thế nào?
Active Directory (AD) hoạt động theo mô hình Client - Server, trong đó Domain Controller (DC) lưu trữ dữ liệu thư mục, tiếp nhận yêu cầu từ máy tính người dùng và xử lý xác thực, phân quyền truy cập. Hệ thống phối hợp DNS, Kerberos và LDAP để định vị máy chủ, xác minh danh tính và quản lý tài nguyên mạng.
Quy trình hoạt động của Active Directory
- Định vị Domain Controller qua DNS: Khi người dùng đăng nhập, máy trạm truy vấn bản ghi dịch vụ SRV (_ldap._tcp.dc._msdcs.<Domain_Name>) trên DNS để tìm DC phù hợp với Site mạng.
- Xác thực người dùng: Người dùng nhập Username và Password, sau đó Client gửi yêu cầu xác thực đến dịch vụ KDC (Key Distribution Center) trên DC. Mật khẩu không được truyền nguyên dạng qua mạng. Nếu thông tin hợp lệ, KDC cấp TGT (Ticket Granting Ticket) theo cơ chế Kerberos.
- Cấp vé truy cập dịch vụ: Khi người dùng truy cập thư mục chia sẻ hoặc ứng dụng nội bộ, Client sử dụng TGT để yêu cầu KDC trên DC cấp Service Ticket tương ứng mà không cần nhập lại mật khẩu.
- Kiểm tra quyền truy cập: Máy chủ đích xác minh Service Ticket, kiểm tra SID (Security Identifier) và thông tin nhóm trong PAC (Privilege Attribute Certificate), sau đó đối chiếu với danh sách kiểm soát truy cập ACL (Access Control List) để quyết định cho phép hoặc từ chối truy cập.
- Ghi nhận hoạt động: Hệ thống ghi lại các sự kiện liên quan trong nhật ký (Log) để phục vụ theo dõi và kiểm tra bảo mật.
Ngoài xác thực người dùng, Active Directory còn hỗ trợ áp dụng Group Policy (GPO) để cấu hình máy tính theo chính sách của doanh nghiệp, ví dụ chính sách mật khẩu, hạn chế thiết bị lưu trữ USB, cài đặt phần mềm, ánh xạ ổ đĩa mạng, thiết lập Desktop và Windows Update. Nhờ vậy, quản trị viên có thể quản lý hàng trăm hoặc hàng nghìn máy tính từ một vị trí tập trung.

Các dịch vụ trong họ Active Directory
Active Directory không chỉ hỗ trợ quản lý tài khoản người dùng và máy tính mà còn cung cấp nhiều dịch vụ chuyên biệt trên Windows Server. Năm dịch vụ thường được nhắc đến gồm AD DS, AD LDS, AD CS, AD FS và AD RMS, đảm nhiệm các chức năng từ quản lý danh bạ, xác thực đến cấp chứng chỉ số, liên kết danh tính và bảo vệ dữ liệu.
1. AD DS (Domain Services)
AD DS là dịch vụ cốt lõi của Active Directory, cho phép máy chủ Windows Server hoạt động như Domain Controller (DC) để quản lý tập trung người dùng, nhóm, máy tính và các tài nguyên trong mạng.
Chức năng chính:
- Lưu trữ thông tin đối tượng trong cơ sở dữ liệu NTDS.dit.
- Xác thực người dùng tập trung thông qua Kerberos (cơ chế mặc định) và NTLM (cơ chế dự phòng cho hệ thống cũ).
- Quản lý, phân phối các chính sách nhóm (Group Policy Objects - GPO) đến máy trạm và máy chủ thành viên.
Ứng dụng thực tế: Quản trị viên chỉ cần tạo tài khoản nhân viên trong AD DS để cấp quyền đăng nhập vào các máy tính thuộc miền, đồng thời quản lý quyền truy cập máy chủ, thư mục chia sẻ và tài nguyên mạng theo chính sách được thiết lập.
2. AD LDS (Lightweight Directory Services)
AD LDS, trước đây được gọi là ADAM (Active Directory Application Mode), cung cấp dịch vụ thư mục dựa trên LDAP mà không yêu cầu triển khai miền AD DS hoặc Domain Controller riêng.
Chức năng chính:
- Lưu trữ dữ liệu danh tính và cấu hình phục vụ ứng dụng mà không cần mở rộng lược đồ của AD DS.
- Cho phép triển khai nhiều phiên bản AD LDS độc lập trên cùng máy chủ, với cấu hình lược đồ và cổng kết nối riêng.
Ứng dụng thực tế: Doanh nghiệp có thể triển khai AD LDS để cung cấp dữ liệu danh tính cho cổng thông tin khách hàng hoặc ứng dụng nội bộ, đồng thời tách biệt dữ liệu ứng dụng với danh bạ AD DS chính.
3. AD CS (Certificate Services)
AD CS cho phép doanh nghiệp xây dựng hạ tầng khóa công khai nội bộ (Public Key Infrastructure - PKI) để phát hành và quản lý chứng chỉ số mà không phải phụ thuộc hoàn toàn vào nhà cung cấp chứng chỉ bên ngoài.
Chức năng chính:
- Đóng vai trò là tổ chức phát hành chứng chỉ (Certificate Authority - CA), thực hiện cấp phát, ký, thu hồi và quản lý vòng đời chứng chỉ số X.509.
- Hỗ trợ tự động cấp chứng chỉ (Auto-Enrollment) cho người dùng và máy tính trong miền thông qua các chính sách phù hợp.
Ứng dụng thực tế: AD CS có thể cấp chứng chỉ cho website nội bộ sử dụng SSL/TLS, hỗ trợ mã hóa tệp bằng EFS, xác thực mạng Wi-Fi doanh nghiệp qua 802.1X và triển khai VPN hoặc thẻ thông minh.
4. AD FS (Federation Services)
AD FS hỗ trợ liên kết danh tính giữa các hệ thống, cho phép người dùng sử dụng tài khoản doanh nghiệp để đăng nhập vào các ứng dụng hoặc dịch vụ bên ngoài có cấu hình tin cậy phù hợp.
Chức năng chính:
- Hỗ trợ cơ chế xác thực liên kết thông qua các tiêu chuẩn như SAML 2.0, WS-Federation và OpenID Connect.
- Cho phép các tổ chức chia sẻ quyền truy cập ứng dụng dựa trên mối quan hệ tin cậy, giảm nhu cầu tạo tài khoản riêng cho từng hệ thống.
Ứng dụng thực tế: Doanh nghiệp có thể triển khai AD FS để hỗ trợ nhân viên đăng nhập một lần (SSO) vào các ứng dụng nội bộ hoặc dịch vụ bên ngoài được cấu hình tương thích, giảm nhu cầu quản lý nhiều tài khoản riêng biệt. Microsoft khuyến nghị chuyển từ AD FS sang Microsoft Entra ID để tận dụng các tính năng quản lý danh tính và truy cập trên nền tảng đám mây. Doanh nghiệp cần đánh giá khả năng tương thích của ứng dụng và yêu cầu xác thực hiện tại trước khi chuyển đổi.
5. AD RMS (Rights Management Services)
AD RMS hỗ trợ bảo vệ thông tin bằng cách mã hóa nội dung và gắn quyền sử dụng vào tài liệu. Khác với quyền truy cập NTFS chỉ kiểm soát tệp tại vị trí lưu trữ, AD RMS giúp duy trì các giới hạn sử dụng ngay cả khi tài liệu được chuyển sang vị trí khác, trong phạm vi hệ thống hỗ trợ.
Chức năng chính:
- Kiểm soát các thao tác trên tài liệu như xem, chỉnh sửa, in hoặc sao chép theo quyền được cấp.
- Thiết lập thời hạn sử dụng và điều kiện truy cập đối với nội dung được bảo vệ.
Ứng dụng thực tế: Phòng Tài chính hoặc R&D có thể bảo vệ bảng lương, báo cáo và tài liệu chiến lược bằng cách giới hạn quyền xem, chỉnh sửa hoặc in của người nhận, qua đó giảm nguy cơ thông tin bị sử dụng ngoài phạm vi cho phép.
Vai trò của Active Directory
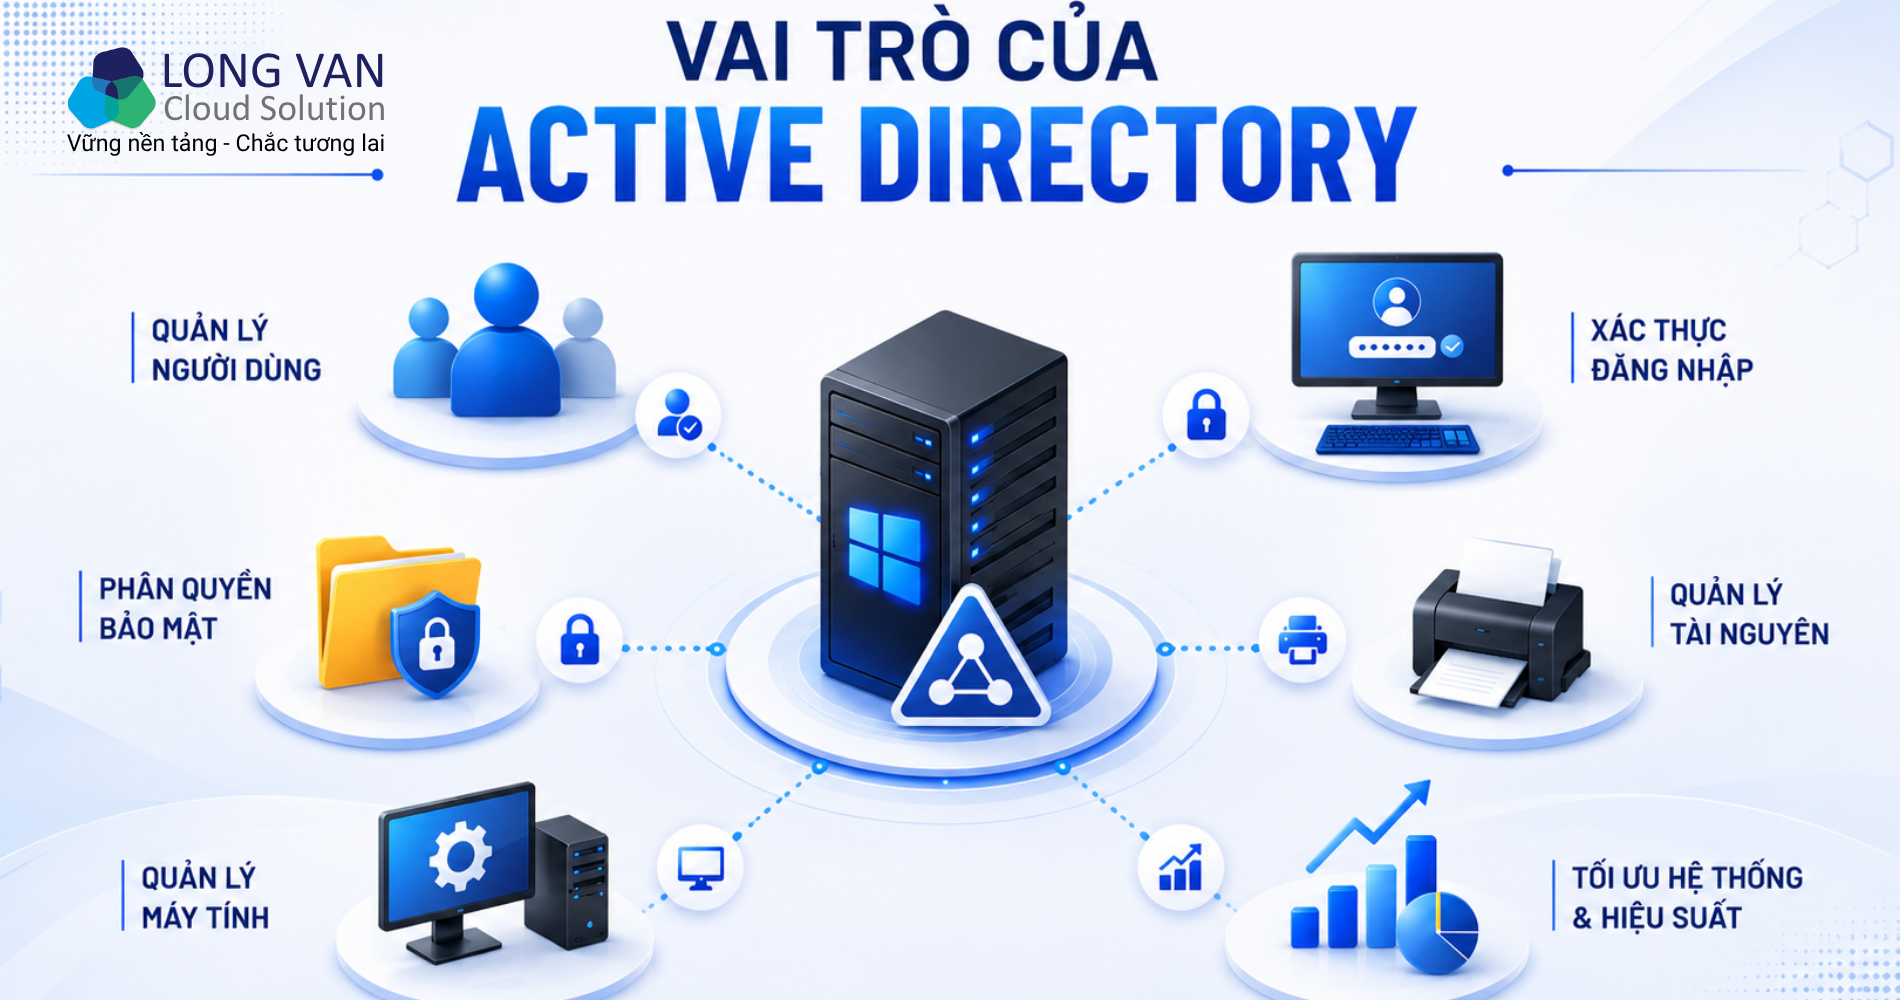
Active Directory không chỉ là hệ thống quản lý tài khoản mà còn là trung tâm điều hành toàn bộ hạ tầng CNTT, giúp doanh nghiệp vận hành an toàn, tối ưu chi phí và tăng cường bảo mật cho hệ thống.
- Quản lý người dùng tập trung: Bộ phận IT có thể tạo, khóa hoặc chỉnh sửa tài khoản nhân sự tại một giao diện quản trị duy nhất, không cần thao tác trên từng máy tính.
- Xác thực danh tính tự động: Hệ thống xác minh danh tính người dùng ngay khi đăng nhập thông qua cơ chế Kerberos, giúp chỉ người dùng được cấp quyền mới truy cập vào tài nguyên của doanh nghiệp.
- Khả năng phân quyền truy cập nghiêm ngặt và linh hoạt: Quản trị viên có thể cấp quyền xem, chỉnh sửa tài nguyên chi tiết theo phòng ban, chức vụ hoặc nhóm dự án thông qua nhóm bảo mật (Security Group).
- Áp dụng chính sách bảo mật hàng loạt: Thông qua Group Policy, IT có thể triển khai phần mềm, cấu hình tường lửa, thiết lập chính sách mật khẩu hoặc hạn chế cổng USB trên hàng trăm máy tính cùng lúc, góp phần giảm nguy cơ lây nhiễm mã độc.
- Hỗ trợ bảo mật và giám sát: AD sử dụng Kerberos để xác thực, hỗ trợ mã hóa kết nối LDAP (LDAPS) và ghi nhật ký sự kiện bảo mật, giúp quản trị viên theo dõi truy cập và hạn chế rủi ro khi hệ thống được cấu hình đúng khuyến nghị.
Những ưu điểm nổi bật của Active Directory
Active Directory được nhiều tổ chức sử dụng để chuẩn hóa việc quản lý danh tính và tài nguyên trong hệ thống Windows. Dưới đây là những ưu điểm nổi bật của Active Directory.
- Quản lý tập trung tinh gọn mọi tài nguyên mạng: Tài khoản, máy tính và quyền truy cập được quản lý trong một hệ thống thư mục thống nhất, hạn chế tình trạng quản lý phân tán trên từng thiết bị.
- Khả năng mở rộng linh hoạt: Cấu trúc Domain, OU và Site cho phép bổ sung nhân sự, phòng ban hoặc chi nhánh mà không cần thiết kế lại toàn bộ hệ thống.
- Bảo mật dựa trên xác thực và phân quyền: Kerberos, Group Policy và danh sách kiểm soát truy cập (ACL) giúp doanh nghiệp xác định rõ ai được truy cập tài nguyên nào.
- Tích hợp tốt với hệ sinh thái Microsoft: AD phối hợp chặt chẽ với DNS, DHCP, SQL Server và các dịch vụ Microsoft khác, giúp xây dựng hệ thống công nghệ đồng nhất.
- Giảm thao tác thủ công: Quản trị viên có thể áp dụng cấu hình hàng loạt qua Group Policy, góp phần tiết kiệm thời gian vận hành và hạn chế sai sót khi cấu hình thủ công.
So sánh Active Directory (On-Premises) với Microsoft Entra ID (Azure AD)
Khi chuyển đổi từ hạ tầng tại chỗ lên đám mây, nhiều doanh nghiệp kết hợp Active Directory Domain Services (AD DS) và Microsoft Entra ID (trước đây là Azure AD). Hai nền tảng có kiến trúc và mục đích khác nhau: AD DS tập trung quản lý mạng nội bộ, còn Microsoft Entra ID hướng đến quản lý danh tính và quyền truy cập vào ứng dụng web, dịch vụ đám mây.
| Tiêu chí | Active Directory (tại chỗ) | Microsoft Entra ID (Azure AD) |
| Vai trò | Dịch vụ thư mục nội bộ | Nền tảng quản lý danh tính và quyền truy cập trên đám mây (IdP/IAM) |
| Môi trường hoạt động | Máy chủ hoặc máy ảo chạy Windows Server tại trung tâm dữ liệu | Dịch vụ đám mây do Microsoft vận hành |
| Giao thức xác thực | Kerberos v5, NTLM | SAML 2.0, WS-Federation, OpenID Connect, OAuth 2.0 |
| Truy vấn dữ liệu | LDAP/LDAPS, dữ liệu lưu trong tệp NTDS.dit | Microsoft Graph API, REST API qua HTTPS |
| Cổng kết nối | Thường dùng 88 (Kerberos), 389/636 (LDAP/LDAPS), 445 (SMB) | Chủ yếu dùng cổng 443 (HTTPS) |
| Cấu trúc dữ liệu | Forest, Tree, Domain và OU | Người dùng, nhóm bảo mật, nhóm động và Administrative Unit (AU) |
| Quản lý thiết bị | Cho phép thiết bị tham gia miền và áp dụng chính sách qua GPO | Hỗ trợ đăng ký hoặc tham gia Entra ID, kết hợp Microsoft Intune để quản lý thiết bị |
| Phạm vi truy cập | Truy cập tài nguyên nội bộ; người dùng từ xa có thể cần VPN tùy cấu hình | Truy cập dịch vụ qua Internet, không bắt buộc VPN trong mọi trường hợp |
| Bảo mật mở rộng | Phân quyền NTFS/ACL, chính sách mạng và cơ chế bảo mật tại chỗ | Hỗ trợ Conditional Access, Identity Protection và xác thực đa yếu tố (MFA) |
| Mô hình bảo mật | Thường kết hợp tường lửa và kiểm soát truy cập mạng nội bộ | Hỗ trợ Zero Trust, đánh giá danh tính, thiết bị và ngữ cảnh truy cập |
| Mô hình Hybrid | Có thể là nguồn danh tính gốc để đồng bộ tài khoản lên Microsoft Entra ID. | Nhận đồng bộ người dùng và nhóm từ AD tại chỗ thông qua Microsoft Entra Connect hoặc Entra Cloud Sync; đồng bộ băm mật khẩu là tùy chọn. |
Khi triển khai, Active Directory và Microsoft Entra ID không thay thế hoàn toàn nhau. Doanh nghiệp còn nhiều ứng dụng và máy chủ tại chỗ thường chọn mô hình hybrid, trong khi tổ chức ưu tiên đám mây có thể dùng Microsoft Entra ID làm nền tảng danh tính chính.
Tại sao nên lựa chọn License Microsoft tại Long Vân?
Active Directory đi kèm vai trò của Windows Server nên doanh nghiệp cần có license Windows Server và CAL phù hợp để triển khai. Long Vân cung cấp đầy đủ các giải pháp Microsoft License dành cho doanh nghiệp như Windows Server, Microsoft SQL Server, Microsoft Office, CAL License và các giải pháp Microsoft chính hãng khác. Khi sử dụng license chính hãng tại Long Vân, doanh nghiệp được hỗ trợ:
- License chính hãng từ Microsoft.
- Tư vấn phiên bản phù hợp với quy mô doanh nghiệp.
- Hỗ trợ triển khai Active Directory trên Windows Server.
- Hướng dẫn kích hoạt License.
- Đầy đủ bản vá bảo mật và cập nhật mới nhất.
- Đội ngũ kỹ thuật hỗ trợ trong suốt quá trình sử dụng.
- Đảm bảo tuân thủ quy định bản quyền phần mềm.
Nếu doanh nghiệp đang xây dựng hệ thống Windows Server hoặc có nhu cầu triển khai Domain Controller, Active Directory là giải pháp đáng cân nhắc để tạo nền tảng quản trị hiện đại, ổn định và dễ dàng mở rộng trong tương lai. Liên hệ Long Vân để được tư vấn giải pháp phù hợp với nhu cầu doanh nghiệp.
- Địa chỉ: Tòa nhà Long Vân, 37/2/6 Đường 12, P. An Khánh, TP. Hồ Chí Minh
- Hotline: 1800 6070
- Email: sale@longvan.net
- Website: longvan.net
Câu hỏi thường gặp về Active Directory
Active Directory có miễn phí không?
Active Directory Domain Services (AD DS) được tích hợp trong Windows Server nên không cần mua giấy phép riêng cho dịch vụ này. Tuy nhiên, doanh nghiệp vẫn cần trả phí bản quyền Windows Server và đáp ứng yêu cầu cấp phép truy cập máy khách (CAL) tùy theo mô hình sử dụng. Ngoài ra, máy tính tham gia domain cần sử dụng phiên bản Windows hỗ trợ tính năng này, chẳng hạn Windows Pro, Enterprise hoặc Education.
Domain Controller và Active Directory khác nhau ra sao?
Active Directory (AD) là dịch vụ thư mục dùng để lưu trữ và quản lý thông tin về người dùng, máy tính, nhóm và quyền truy cập trong mạng doanh nghiệp. Trong khi đó, Domain Controller (DC) là máy chủ chạy dịch vụ Active Directory Domain Services (AD DS), chịu trách nhiệm xác thực người dùng, cung cấp dữ liệu thư mục và hỗ trợ áp dụng các chính sách bảo mật.
Một domain nên có bao nhiêu DC?
Số lượng Domain Controller cần triển khai phụ thuộc vào quy mô doanh nghiệp, số lượng người dùng, vị trí địa lý và yêu cầu về tính sẵn sàng. Với môi trường sản xuất, doanh nghiệp thường nên có ít nhất hai DC trong mỗi miền để dự phòng khi một máy chủ gặp sự cố. Các hệ thống lớn hoặc có nhiều chi nhánh có thể cần thêm DC để đáp ứng nhu cầu xác thực tại chỗ và giảm phụ thuộc vào kết nối mạng diện rộng.
LDAP và Active Directory khác nhau thế nào?
LDAP (Lightweight Directory Access Protocol) là giao thức cho phép truy vấn và quản lý dữ liệu trong dịch vụ thư mục. Active Directory là dịch vụ thư mục của Microsoft, sử dụng LDAP để hỗ trợ truy cập dữ liệu, đồng thời cung cấp các chức năng như xác thực Kerberos, quản lý miền và áp dụng Group Policy. Vì vậy, LDAP là giao thức, còn Active Directory là dịch vụ có thể sử dụng giao thức này.
Kết luận
Active Directory là nền tảng quản lý danh tính và quyền truy cập quan trọng đối với nhiều doanh nghiệp sử dụng Windows Server. Với khả năng quản lý tập trung, xác thực người dùng, phân quyền truy cập và áp dụng chính sách bảo mật, Active Directory góp phần giảm công sức quản trị, nâng cao hiệu quả vận hành và hỗ trợ bảo vệ dữ liệu khi được triển khai và cấu hình đúng khuyến nghị. Doanh nghiệp có nhu cầu triển khai Active Directory có thể liên hệ Long Vân để được tư vấn license Windows Server và giải pháp phù hợp.

